FastUnlock: un cero día permite ejecutar programas en un Windows 11 bloqueado y con BitLocker
El fallo usa el lector de pantalla Narrator y la pantalla de «olvidé mi PIN» para llegar a Configuración desde el bloqueo. Se ejecuta como WSIAccount, sin privilegios de administrador. Funciona en Windows 11 26H2 con los parches de noviembre y no hay solución de Microsoft.
The flaw abuses the Narrator screen reader and the 'I forgot my PIN' screen to reach Settings from the lock screen. Code runs as WSIAccount without administrator rights. It works on Windows 11 26H2 with the November patches and Microsoft has no fix.
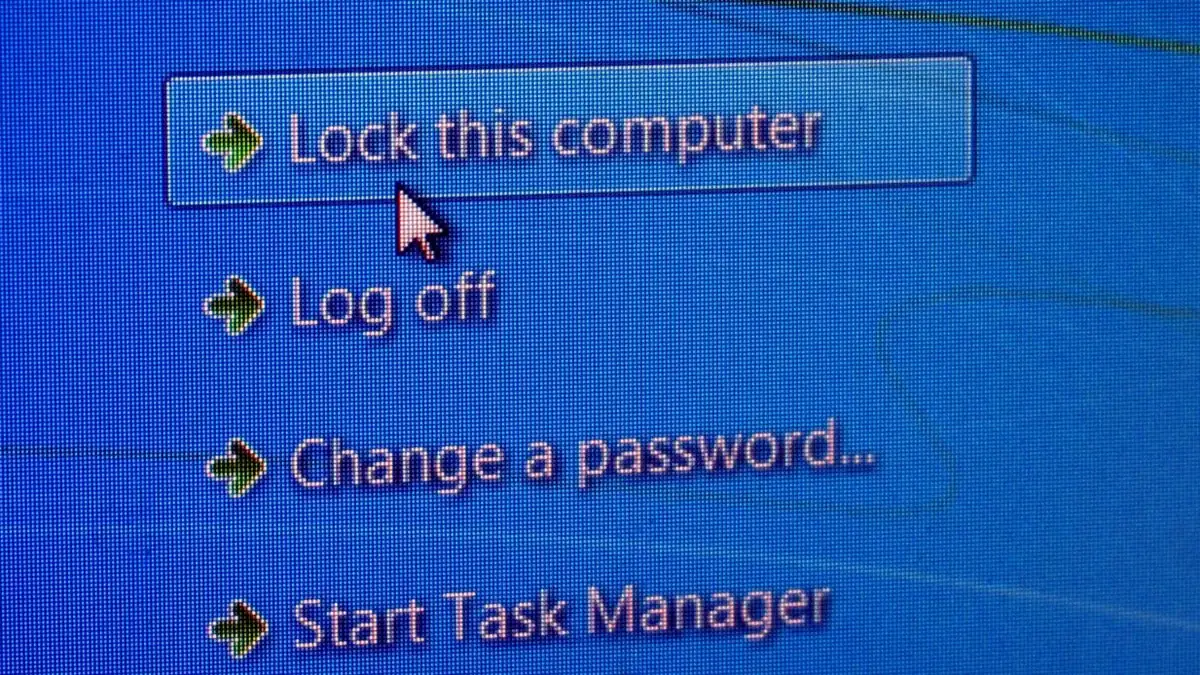
Un investigador publicó el 19 de noviembre un cero día sin parche llamado FastUnlock que permite a quien tenga acceso físico a un PC con Windows 11 bloqueado ejecutar programas sin introducir contraseña ni PIN. La firma de seguridad ThreatLocker lo reprodujo el mismo día y confirmó que funciona.
Cómo se hace
El ataque no rompe BitLocker ni descifra el disco: aprovecha que el TPM ya lo desbloqueó al arrancar, antes de que aparezca la pantalla de bloqueo. Desde ahí, el investigador Abdelhamid Naceri —conocido como Nightmare Eclipse— pulsa "Olvidé mi PIN", abre el lector de pantalla Narrator con Win+U y navega por una ventana invisible con Bloq Mayús y las flechas hasta los ajustes de lectura matemática, que abren Configuración de Windows.
Con esa ventana enfocada hay varias vías: activar la reproducción automática y abrir desde el Explorador el contenido de un USB. El código corre bajo la cuenta WSIAccount, la del entorno de bloqueo: no es administrador y no da acceso a la sesión de quien dejó el equipo bloqueado, pero basta para ejecutar archivos, leer datos y dejar una puerta abierta.
Qué tan grave es
- Afecta a Windows 11 26H2 con las actualizaciones de noviembre de 2026 instaladas, según el investigador, que dice que funcionó en todas las máquinas que probó.
- Requiere acceso físico y al menos una cuenta vinculada a una cuenta de Microsoft en línea; con solo cuentas locales no aplica.
- No hay parche ni aviso oficial de Microsoft. Tampoco consta que se haya usado en un ataque real.
Cómo protegerse
ThreatLocker recomienda añadir un PIN de arranque a BitLocker: protege un equipo apagado o hibernado, no uno que ya está en la pantalla de bloqueo. La otra medida es física: no dejar portátiles ni equipos de mostrador al alcance de desconocidos y apagar o hibernar los dispositivos que salgan de tu control.
"Me tomó cinco minutos, desde encontrar esto hasta entrar en una máquina con BitLocker completamente cifrada y el parche de noviembre de Windows 11 26H2 instalado", escribió Naceri.
Microsoft no ha confirmado públicamente la vulnerabilidad. El fallo llega en la misma semana en la que se han publicado parches críticos para PHP, VMware vCenter y NGINX, y recuerda que la pantalla de bloqueo no es una frontera de seguridad por sí sola.
Fuentes: The Hacker News · ThreatLocker · Cybernews · Tom's Hardware · GitHub
A researcher published an unpatched Windows 11 zero-day on November 19 called FastUnlock that lets anyone with physical access to a locked PC run programs without entering a password or PIN. Security firm ThreatLocker reproduced it the same day and confirmed it works.
How it works
The attack does not break BitLocker or decrypt the drive: it exploits the fact that the TPM has already unlocked it at boot, before the lock screen appears. From there, researcher Abdelhamid Naceri — known as Nightmare Eclipse — clicks "I forgot my PIN", opens the Narrator screen reader with Win+U and navigates an invisible window using Caps Lock and the arrow keys until he reaches the maths reading settings, which open Windows Settings.
With that window focused there are several routes: enable AutoPlay and open the contents of a USB drive from File Explorer. The code runs under the WSIAccount used by the lock-screen environment: it is not an administrator and does not unlock the signed-in user's session, but it is enough to run files, read data and leave a door open.
How serious it is
- It affects Windows 11 26H2 with the November 2026 updates installed, according to the researcher, who says it worked on every machine he tested.
- It requires physical access and at least one account linked to an online Microsoft account; machines with local accounts only are not affected.
- There is no patch and no official Microsoft advisory. There is also no sign it has been used in a real attack.
How to protect yourself
ThreatLocker recommends adding a BitLocker preboot PIN: it protects a machine that is switched off or hibernated, not one already sitting on the lock screen. The other measure is physical: keep laptops and front-desk machines out of strangers' reach and shut down or hibernate devices that leave your control.
"It took a total of 5 minutes from finding this to breaching a fully encrypted BitLocker machine with Windows 11 26H2 November Patch installed," Naceri wrote.
Microsoft has not publicly confirmed the vulnerability. The flaw lands in the same week as critical patches for PHP, VMware vCenter and NGINX, and is a reminder that a lock screen is not a security boundary on its own.
Sources: The Hacker News · ThreatLocker · Cybernews · Tom's Hardware · GitHub
Sigue leyendo
Keep reading
Austria confirma que un atacante vio los datos de su personal diplomático
La brecha ocurrió entre el 12 y el 13 de noviembre, durante un apagón global de Microsoft, y entró por la web del ministerio, que opera un proveedor externo.
Austria confirma que un atacante vio los datos de su personal diplomático
La brecha ocurrió entre el 12 y el 13 de noviembre, durante un apagón global de Microsoft, y entró por la web del ministerio, que opera un proveedor externo.
Trump admite otro ciberataque al FBI y dice que «podría tener efectos positivos»
El ataque apuntó al Centro de Información Criminal, la base que consultan las policías del país para antecedentes y órdenes. El presidente restó importancia: «Quizá aprendamos cosas que nunca habríamos aprendido».
Trump admite otro ciberataque al FBI y dice que «podría tener efectos positivos»
El ataque apuntó al Centro de Información Criminal, la base que consultan las policías del país para antecedentes y órdenes. El presidente restó importancia: «Quizá aprendamos cosas que nunca habríamos aprendido».
Un enjambre de agentes encontró por su cuenta un día cero y tomó el servidor en 11 minutos
Amazon Threat Intelligence documenta una campaña en la que agentes autónomos descubrieron y explotaron un fallo desconocido en MONAI Label, software médico de código abierto usado en universidades de Asia Oriental. El parche todavía no tiene versión publicada.
A swarm of agents found a zero-day on its own and took the server in 11 minutes
Amazon Threat Intelligence documents a campaign in which autonomous agents discovered and exploited an unknown flaw in MONAI Label, an open-source medical imaging tool used at East Asian universities. No patched release exists yet.