Trump admite otro ciberataque al FBI y dice que «podría tener efectos positivos»
El ataque apuntó al Centro de Información Criminal, la base que consultan las policías del país para antecedentes y órdenes. El presidente restó importancia: «Quizá aprendamos cosas que nunca habríamos aprendido».
El ataque apuntó al Centro de Información Criminal, la base que consultan las policías del país para antecedentes y órdenes. El presidente restó importancia: «Quizá aprendamos cosas que nunca habríamos aprendido».
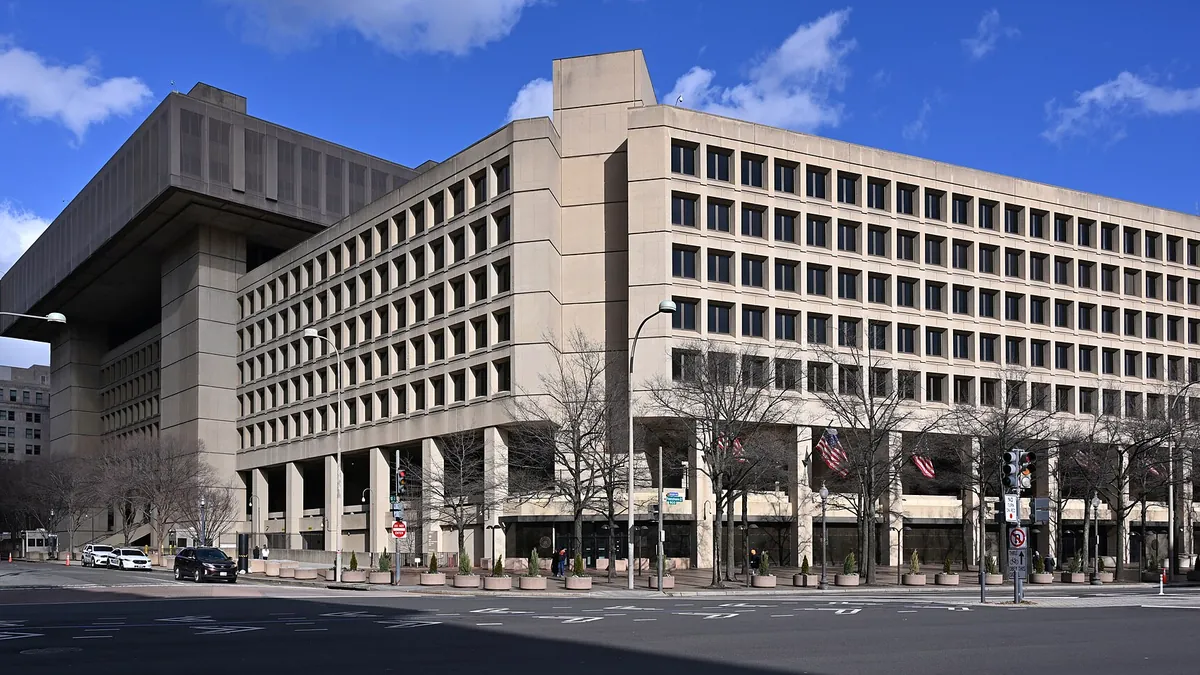
El gobierno federal de Estados Unidos confirmó un nuevo ciberataque, esta vez contra el Centro de Información Criminal (NCIC) del FBI, la base de datos que las policías de todo el país consultan para antecedentes, órdenes de arresto y vehículos robados. La noticia llega en una semana de apagones técnicos en varias agencias, informa The Guardian.
El presidente Donald Trump reconoció el incidente este sábado y lo despachó con una frase que no se oye todos los días en boca de un mandatario: «Quizá aprendamos cosas que nunca habríamos aprendido de otra manera», declaró a Fox News, según Politico.
Por qué el NCIC no es una base cualquiera
El NCIC es el sistema que permite a un agente de policía en cualquier estado saber en segundos si la persona que tiene delante tiene una orden pendiente o si el coche en el que va fue robado. No guarda contraseñas ni correos: guarda investigaciones en curso y datos de personas que no eligieron estar ahí.
Si un atacante accede, el daño no se mide en millones de registros, sino en tres cosas: la confianza de las policías en el sistema, la seguridad de las personas mencionadas en esas fichas y la posibilidad de que el intruso haya leído lo que el FBI estaba investigando.
El patrón de la semana
- Varias agencias federales han sufrido interrupciones de servicio en los últimos días.
- Es el segundo ciberataque al FBI en meses, según Fox News.
- El gobierno no ha publicado el vector de entrada ni el alcance de lo sustraído.
Sin esos datos, cualquier conclusión sobre quién está detrás es especulación. Lo que sí se puede evaluar es la respuesta: si hay análisis forense independiente, si se notificó a los afectados y si se revisaron los accesos de proveedores externos.
La lección que no cambia
Cada brecha en una institución de seguridad deja una pregunta incómoda: si el sistema que vigila a los demás no está protegido, ¿quién vigila al que vigila?
Un ataque a la base de datos de la policía no es un robo de datos. Es una brecha en la confianza del sistema.
Fuentes: Politico · Fox News · The Guardian
The US federal government confirmed a new cyberattack, this time against the FBI's National Crime Information Center (NCIC), the database police departments nationwide query for criminal records, warrants and stolen vehicles. The news comes in a week of technical outages at several agencies, The Guardian reports.
President Donald Trump acknowledged the incident on Saturday and brushed it aside with a line rarely heard from a head of state: "Maybe we'll learn things that we would have never learned otherwise," he told Fox News, according to Politico.
Why the NCIC is not just another database
The NCIC is the system that lets an officer in any state know within seconds whether the person in front of them has an outstanding warrant, or whether the car they are in was reported stolen. It does not hold passwords or emails: it holds ongoing investigations and data on people who did not choose to be there.
If an attacker gets in, the damage is not measured in millions of records but in three things: police forces' trust in the system, the safety of the people named in those files, and whether the intruder read what the FBI was investigating.
The pattern of the week
- Several federal agencies have suffered service disruptions in recent days.
- It is the second cyberattack on the FBI in months, according to Fox News.
- The government has not published the entry vector or the scope of what was taken.
Without that data, any conclusion about who is behind it is speculation. What can be assessed is the response: whether there is an independent forensic analysis, whether affected people were notified and whether third-party access was reviewed.
The lesson that does not change
Every breach at a security institution leaves an awkward question: if the system that watches everyone else is not protected, who watches the watcher?
An attack on the police database is not a data theft. It is a breach of trust in the system.
Sources: Politico · Fox News · The Guardian
Sigue leyendo
Keep reading
Austria confirma que un atacante vio los datos de su personal diplomático
La brecha ocurrió entre el 12 y el 13 de noviembre, durante un apagón global de Microsoft, y entró por la web del ministerio, que opera un proveedor externo.
Austria confirma que un atacante vio los datos de su personal diplomático
La brecha ocurrió entre el 12 y el 13 de noviembre, durante un apagón global de Microsoft, y entró por la web del ministerio, que opera un proveedor externo.
Un enjambre de agentes encontró por su cuenta un día cero y tomó el servidor en 11 minutos
Amazon Threat Intelligence documenta una campaña en la que agentes autónomos descubrieron y explotaron un fallo desconocido en MONAI Label, software médico de código abierto usado en universidades de Asia Oriental. El parche todavía no tiene versión publicada.
A swarm of agents found a zero-day on its own and took the server in 11 minutes
Amazon Threat Intelligence documents a campaign in which autonomous agents discovered and exploited an unknown flaw in MONAI Label, an open-source medical imaging tool used at East Asian universities. No patched release exists yet.
El cibercrimen ya no roba solo datos: roba tu factura de IA
Google Threat Intelligence documenta frameworks agénticos como ARTEX, CAIRN y PentAGI dentro de intrusiones reales, y un mercado de claves de modelos robadas. LiteLLM, con un fallo de 8,8 en el catálogo KEV, es una de las puertas.
El cibercrimen ya no roba solo datos: roba tu factura de IA
Google Threat Intelligence documenta frameworks agénticos como ARTEX, CAIRN y PentAGI dentro de intrusiones reales, y un mercado de claves de modelos robadas. LiteLLM, con un fallo de 8,8 en el catálogo KEV, es una de las puertas.