Diez días de caos en la Comisión Europea: sospechan que el ataque lo lanzó una herramienta de IA
El incidente dejó fuera nóminas, vacaciones y reembolsos médicos del personal. El CERT de la UE apunta a ARTEX, un software de pruebas de penetración con IA retirado en octubre pero aún disponible en copias.
El incidente dejó fuera nóminas, vacaciones y reembolsos médicos del personal. El CERT de la UE apunta a ARTEX, un software de pruebas de penetración con IA retirado en octubre pero aún disponible en copias.
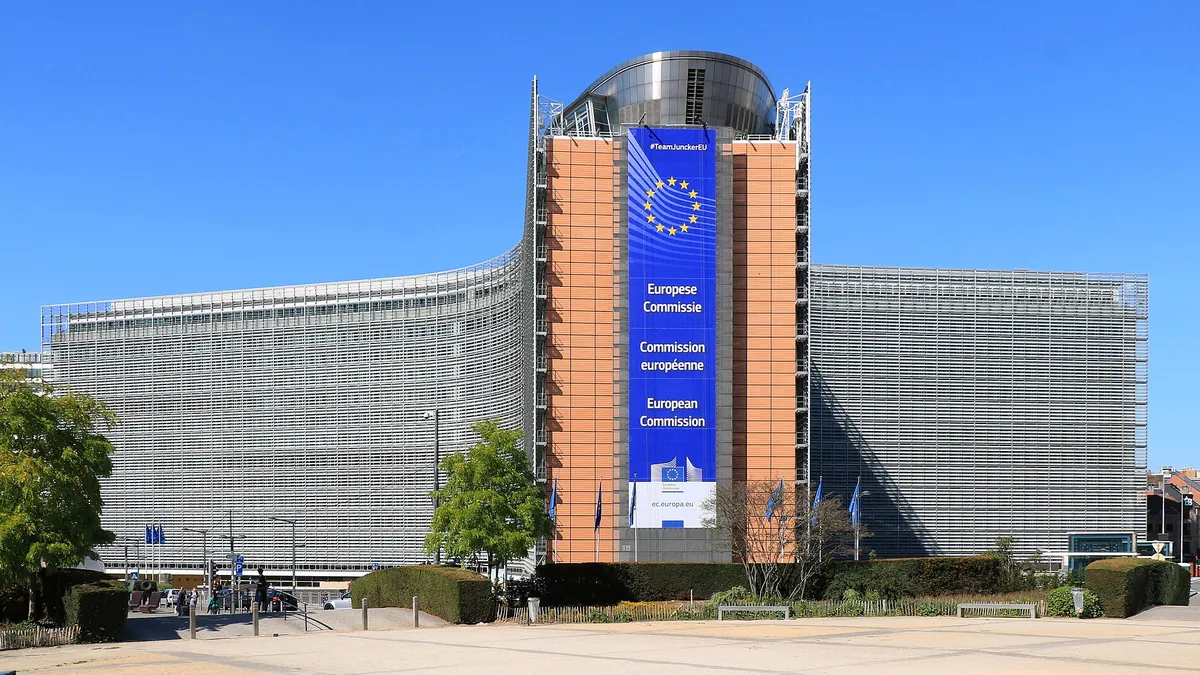
Un ciberataque mantuvo interrumpidos durante más de diez días los sistemas internos de la Comisión Europea, con afectación a funciones administrativas básicas: nóminas, solicitudes de vacaciones y reembolsos médicos. Lo publica Security Affairs y lo recoge SC Media.
Los sistemas afectados incluyen Sysper, la plataforma de recursos humanos, y MyPMO, el portal de reembolsos médicos. La Comisión ya restauró la mayoría de los servicios, pero sigue investigando el alcance real y si se comprometieron datos personales del personal.
ARTEX: la herramienta que se volvió un arma
El equipo de respuesta a emergencias de la UE (CERT-EU) identificó ARTEX, una herramienta de pruebas de penetración impulsada por IA, como posible instrumento de la intrusión. Su desarrollador retiró el proyecto de su repositorio en octubre, pero las copias independientes siguen circulando y cualquiera puede usarlas con fines maliciosos.
Es el patrón que preocupa a los equipos de seguridad: una herramienta legítima de investigación, publicada para probar defensas, termina en manos de quien no tiene permiso para probar nada.
Los plazos que la Comisión debe cumplir
- 72 horas para notificar una brecha confirmada de datos personales al Supervisor Europeo de Protección de Datos.
- Comunicación al personal: por ahora, limitada. Los funcionarios saben que hubo un incidente, no si sus datos salieron.
No es la primera vez: en marzo la institución sufrió una brecha importante con el robo de unos 91,7 GB de datos.
La lección
La IA ofensiva no inventa vulnerabilidades nuevas: baja el coste y el tiempo de encontrarlas y explotarlas. Eso cambia la economía de la defensa, porque un atacante sin equipo experto puede operar a un ritmo que antes requería especialistas.
Cuando una herramienta de auditoría se publica, hay que asumir que un día la usará el otro bando.
Fuentes: SC Media · Security Affairs
A cyberattack kept the European Commission's internal systems down for more than ten days, hitting core administrative functions: payroll, leave requests and medical reimbursements. Security Affairs reported it and SC Media covered it.
Affected systems include Sysper, the HR platform, and MyPMO, the medical reimbursement portal. The Commission has restored most services but is still investigating the real scope and whether staff personal data was compromised.
ARTEX: the tool that became a weapon
The EU's emergency response team (CERT-EU) identified ARTEX, an AI-powered penetration-testing tool, as a possible instrument of the intrusion. Its developer removed the project from its repository in October, but independent copies keep circulating and anyone can use them maliciously.
It is the pattern that worries security teams: a legitimate research tool, published to test defences, ends up in the hands of someone with no permission to test anything.
The deadlines the Commission must meet
- 72 hours to report a confirmed personal data breach to the European Data Protection Supervisor.
- Communication to staff: limited so far. Officials know there was an incident, not whether their data left.
It is not the first time: in March the institution suffered a major breach with the theft of about 91.7 GB of data.
The lesson
Offensive AI does not invent new vulnerabilities: it lowers the cost and time of finding and exploiting them. That changes the economics of defence, because an attacker without an expert team can now operate at a pace that used to require specialists.
When an auditing tool is published, assume the other side will use it one day.
Sources: SC Media · Security Affairs
Sigue leyendo
Keep reading
Austria confirma que un atacante vio los datos de su personal diplomático
La brecha ocurrió entre el 12 y el 13 de noviembre, durante un apagón global de Microsoft, y entró por la web del ministerio, que opera un proveedor externo.
Austria confirma que un atacante vio los datos de su personal diplomático
La brecha ocurrió entre el 12 y el 13 de noviembre, durante un apagón global de Microsoft, y entró por la web del ministerio, que opera un proveedor externo.
Trump admite otro ciberataque al FBI y dice que «podría tener efectos positivos»
El ataque apuntó al Centro de Información Criminal, la base que consultan las policías del país para antecedentes y órdenes. El presidente restó importancia: «Quizá aprendamos cosas que nunca habríamos aprendido».
Trump admite otro ciberataque al FBI y dice que «podría tener efectos positivos»
El ataque apuntó al Centro de Información Criminal, la base que consultan las policías del país para antecedentes y órdenes. El presidente restó importancia: «Quizá aprendamos cosas que nunca habríamos aprendido».
Un enjambre de agentes encontró por su cuenta un día cero y tomó el servidor en 11 minutos
Amazon Threat Intelligence documenta una campaña en la que agentes autónomos descubrieron y explotaron un fallo desconocido en MONAI Label, software médico de código abierto usado en universidades de Asia Oriental. El parche todavía no tiene versión publicada.
A swarm of agents found a zero-day on its own and took the server in 11 minutes
Amazon Threat Intelligence documents a campaign in which autonomous agents discovered and exploited an unknown flaw in MONAI Label, an open-source medical imaging tool used at East Asian universities. No patched release exists yet.